Vercel 确认 KVM 零日虚拟机逃逸漏洞,向研究员奖励 5 万美元
Vercel 证实 KVM 零日虚拟机逃逸,奖励研究人员 5 万美元
Vercel 确认 KVM 存在零日漏洞,安全研究员 Paulos Yibelo 报告该漏洞可实现完整虚拟机逃逸,让虚拟机内代码获得主机 root 权限。该漏洞通过 Vercel Sandbox 漏洞赏金计划发现,Vercel 向其奖励 5 万美元,为该项目单份报告的最高奖励。
2026 年10 月 6 日 12:58 1
Vercel 已确认 KVM 存在零日漏洞。此前,安全研究员 Paulos Yibelo 报告称,该漏洞可导致虚拟机完全逃逸,并允许虚拟机内部的代码获得主机上的 root 权限。
该漏洞是通过 Vercel Sandbox 漏洞赏金计划发现的,这引发了人们对用于隔离不受信任的工作负载和 AI 代理的安全边界的担忧。
Yibelo 于 2026 年 10 月 3 日公布了这一发现,并将其描述为涉及 “客户机 > 主机 root” 的 “完整虚拟机逃逸零日漏洞”,该漏洞存在于行业标准的虚拟机管理程序中。Vercel 首席执行官 Guillermo Rauch 也单独确认了 KVM 存在零日漏洞,并表示将随后发布完整的技术报告。但两份声明均未解释漏洞利用链或指明受影响的版本。
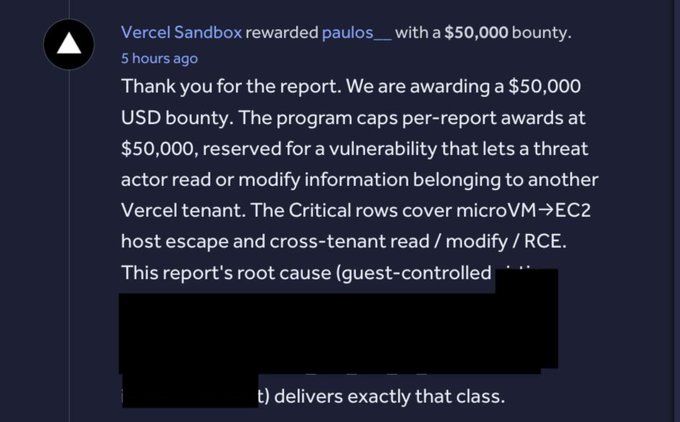
与公告一同发布的赏金通知显示,Vercel 向 Yibelo 奖励了 5 万美元,这是该计划对单份报告的最高奖励。该通知指出,最高奖励仅适用于允许攻击者读取或更改其他 Vercel 客户信息的漏洞。其严重类别包括微型虚拟机逃逸到 EC2 主机以及访问其他客户数据或执行代码的漏洞。
然而,不应将该奖项的描述视为客户数据被盗的公开证据。截图掩盖了报告的根本原因,而现有声明也无法证实真实的客户信息被访问。
Vercel 的 100 万美元 Sandbox 挑战赛于 2026 年 8 月 18 日启动,计划于 9 月 1 日结束。其公布的规则要求提供实时概念验证,证明安全边界已被破坏,而不是仅仅基于代码审查的报告。
sydneydian (Sydney) 2026 年10 月 6 日 13:00 2
kvm逃逸才赏5万美刀吗,我要是研究员我就直接拿去利用了(
jcc 2026 年10 月 6 日 13:01 3
这个真要能简单利用,那就很值钱了
来源:LinuxDo · linux.do